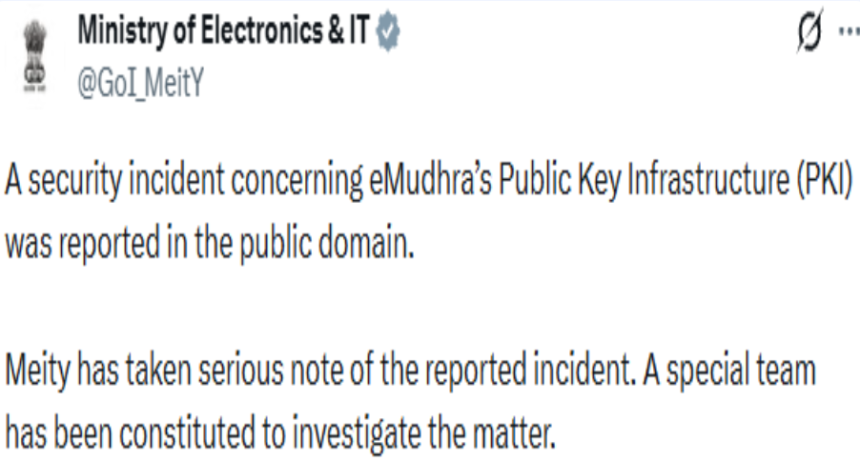
ನವದೆಹಲಿ: ಇ-ಮುದ್ರಾ (eMudhra) ಸಂಸ್ಥೆಯ ಸಾರ್ವಜನಿಕ ಕೀ ಮೂಲಸೌಕರ್ಯ (Public Key Infrastructure–PKI) ವ್ಯವಸ್ಥೆಗೆ ಸಂಬಂಧಿಸಿದ ಭದ್ರತಾ ಘಟನೆಯ ಕುರಿತು ತನಿಖೆ ನಡೆಸಲು ಕೇಂದ್ರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ಸ್ ಮತ್ತು ಮಾಹಿತಿ ತಂತ್ರಜ್ಞಾನ ಸಚಿವಾಲಯ (MeitY) ವಿಶೇಷ ತಂಡವನ್ನು ರಚಿಸಿದೆ.
ಈ ಘಟನೆಗೆ ಸಂಬಂಧಿಸಿದ ವರದಿಗಳನ್ನು ಗಂಭೀರವಾಗಿ ಪರಿಗಣಿಸಿರುವ ಸಚಿವಾಲಯ, ಭಾರತೀಯ ವೆಬ್ಸೈಟ್ಗಳು ಮತ್ತು ಅಪ್ಲಿಕೇಶನ್ಗಳ ಮೇಲೆ ಇದರ ಪರಿಣಾಮ ಬಹಳ ಸೀಮಿತವಾಗಿದ್ದು, ಅಲ್ಪಾವಧಿಗೆ ಮಾತ್ರ ಕಂಡುಬಂದಿದೆ ಎಂದು ತಿಳಿಸಿದೆ.
ಡಿಜಿಟಲ್ ಸಹಿ ಮತ್ತು eSign ಸೇವೆಗಳಿಗೆ ತೊಂದರೆಯಿಲ್ಲ
ಭಾರತದ ಪ್ರಮಾಣೀಕರಣ ಪ್ರಾಧಿಕಾರದ ನಿಯಂತ್ರಕ (Controller of Certifying Authorities–CCA) ವ್ಯಾಪ್ತಿಯಲ್ಲಿ ಬರುವ ಡಿಜಿಟಲ್ ಸಹಿ ಪ್ರಮಾಣಪತ್ರಗಳು (Digital Signature Certificates) ಮತ್ತು ಇ-ಸೈನ್ (eSign) ಸೇವೆಗಳ ಮೇಲೆ ಈ ಘಟನೆಯ ಯಾವುದೇ ಪರಿಣಾಮ ಬೀರಿಲ್ಲ ಎಂದು ಸಚಿವಾಲಯ ಸ್ಪಷ್ಟಪಡಿಸಿದೆ.
eMudhra ಸಂಸ್ಥೆಯು ಮುಖ್ಯವಾಗಿ ಎರಡು ವಿಭಿನ್ನ ಕ್ಷೇತ್ರಗಳಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ಮೊದಲನೆಯದಾಗಿ, ಡಿಜಿಟಲ್ ಸಹಿ ಪ್ರಮಾಣಪತ್ರಗಳು ಮತ್ತು eSign ಸೇವೆಗಳನ್ನು ಒದಗಿಸುತ್ತದೆ. ಎರಡನೆಯದಾಗಿ, ಪ್ರಮುಖ ವೆಬ್ ಬ್ರೌಸರ್ಗಳು ಹಾಗೂ ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಮ್ಗಳು ನಂಬಿಕೆ ಹೊಂದಿರುವ ಡಿಜಿಟಲ್ ಪ್ರಮಾಣಪತ್ರಗಳನ್ನು ವಿತರಿಸುತ್ತದೆ. ಈ ಪ್ರಮಾಣಪತ್ರಗಳು ವೆಬ್ಸೈಟ್ಗಳು, ಸಾಫ್ಟ್ವೇರ್ಗಳು ಮತ್ತು ಆನ್ಲೈನ್ ಸಂವಹನಗಳ ಭದ್ರತೆಗೆ ಬಳಕೆಯಾಗುತ್ತವೆ.
ಜಾಗತಿಕ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆಗೆ ಸಂಬಂಧಿಸಿದ ಘಟನೆ
ಸಚಿವಾಲಯದ ಪ್ರಕಾರ, ಸಂಸ್ಥೆಯ ಎರಡನೇ ಕಾರ್ಯಕ್ಷೇತ್ರವು ಅಂತರರಾಷ್ಟ್ರೀಯ ಸ್ವರೂಪದ್ದಾಗಿದ್ದು, ಜಾಗತಿಕ ವಿಶ್ವಾಸಾರ್ಹತಾ ಚೌಕಟ್ಟಿನಡಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ಇದು ಅಂತರರಾಷ್ಟ್ರೀಯ ಮಾನದಂಡಗಳಿಗೆ ಒಳಪಟ್ಟಿದ್ದು, BDO International Limited ನಡೆಸುವ WebTrust ಲೆಕ್ಕಪರಿಶೋಧನೆ ಸೇರಿದಂತೆ ಸ್ವತಂತ್ರ ಪರಿಶೀಲನೆಗಳಿಗೆ ಒಳಗಾಗುತ್ತದೆ.
ವರದಿಯಾಗಿರುವ ಭದ್ರತಾ ಘಟನೆ ಈ ಜಾಗತಿಕ ಕಾರ್ಯಕ್ಷೇತ್ರಕ್ಕೆ ಮಾತ್ರ ಸಂಬಂಧಿಸಿದೆ ಎಂದು ಸಚಿವಾಲಯ ತಿಳಿಸಿದೆ. ಈ ಘಟನೆಯು CCA ನಿಯಂತ್ರಣದಲ್ಲಿರುವ ಡಿಜಿಟಲ್ ಸಹಿ ಮತ್ತು eSign ಸೇವೆಗಳಿಗೆ ಸಂಬಂಧಿಸಿಲ್ಲ ಎಂದು ಸ್ಪಷ್ಟಪಡಿಸಿದೆ.
CERT-In ಸಲಹೆ ಪ್ರಕಟ
ಘಟನೆಯನ್ನು ಆದಷ್ಟು ಬೇಗ ಪರಿಹರಿಸಲು ಸಂಬಂಧಪಟ್ಟ ಎಲ್ಲ ಪಾಲುದಾರರೊಂದಿಗೆ ಸಚಿವಾಲಯ ಸಮನ್ವಯ ಸಾಧಿಸುತ್ತಿದೆ. ಈ ನಡುವೆ, ಭಾರತೀಯ ಕಂಪ್ಯೂಟರ್ ತುರ್ತು ಪ್ರತಿಕ್ರಿಯಾ ತಂಡ (CERT-In) ಕೂಡ ಭದ್ರತಾ ಘಟನೆಯ ಕುರಿತು ಸಲಹೆ ಪ್ರಕಟಿಸಿದ್ದು, ಸಂಭವನೀಯ ಅಪಾಯಗಳನ್ನು ತಗ್ಗಿಸಲು ಅನುಸರಿಸಬೇಕಾದ ಕ್ರಮಗಳನ್ನು ಅದರಲ್ಲಿ ವಿವರಿಸಿದೆ.
ಘಟನೆಯ ಕುರಿತು ತನಿಖೆ ಮತ್ತು ಪರಿಹಾರ ಕಾರ್ಯಗಳು ಮುಂದುವರಿದಿದ್ದು, ಡಿಜಿಟಲ್ ವ್ಯವಸ್ಥೆಗಳ ಸುರಕ್ಷತೆಯನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು ಸಂಬಂಧಪಟ್ಟ ಸಂಸ್ಥೆಗಳೊಂದಿಗೆ ಸಚಿವಾಲಯ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿದೆ.